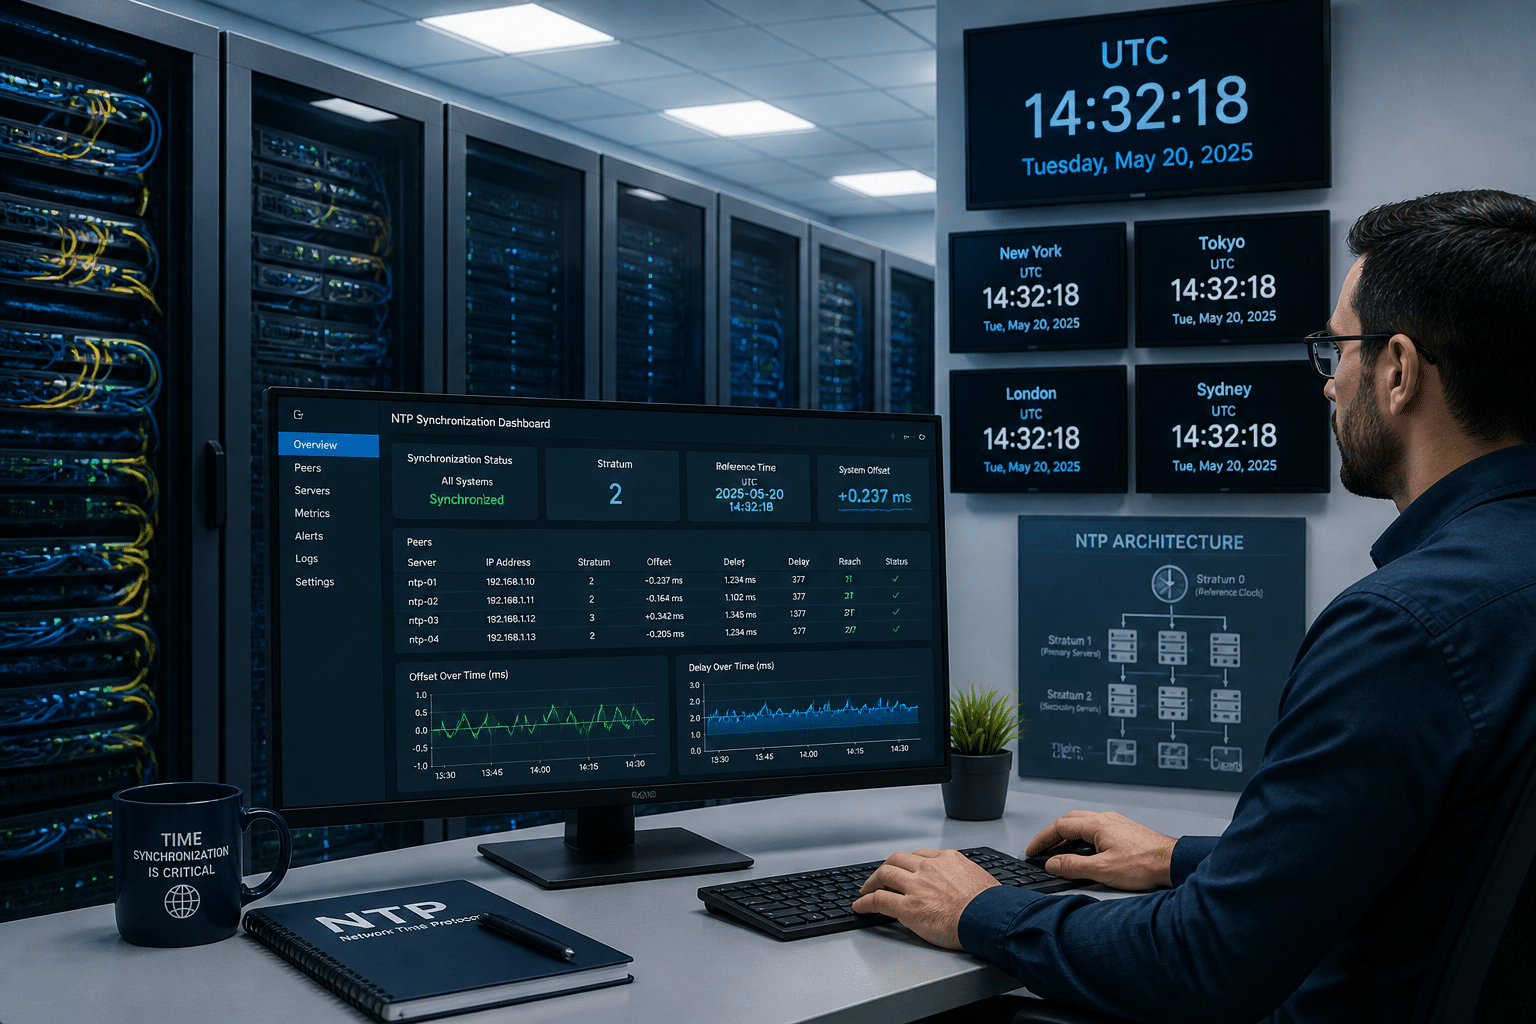
Un serveur NTP (Network Time Protocol) est un équipement ou un service réseau chargé de distribuer une référence horaire précise à l’ensemble des machines d’un système informatique. Apparu en 1985, ce protocole reste aujourd’hui le standard universel de synchronisation du temps sur IP, utilisé aussi bien sur un poste de travail isolé que sur une infrastructure ferroviaire décentralisée comptant des centaines d’équipements communicants. Configurer correctement un ntp server détermine directement la cohérence temporelle de l’ensemble du parc.

Dans les environnements industriels et ferroviaires, un décalage horaire non maîtrisé entre équipements peut générer des erreurs de séquençage dans les automates, fausser les journaux d’audit ou provoquer des conflits dans les systèmes de signalisation. La synchronisation horaire n’est pas une option cosmétique : elle conditionne la fiabilité opérationnelle de systèmes où la milliseconde compte. Les normes sectorielles, comme l’EN 50159 applicable aux systèmes de communication ferroviaires, en font d’ailleurs une exigence explicite.
Cet article couvre la définition complète du protocole NTP, la sélection des meilleures sources de temps publiques disponibles en France et à l’international, les procédures de configuration client sous Windows, Linux et macOS, le déploiement d’un serveur local, ainsi que les méthodes de dépannage et les bonnes pratiques pour la production.
Pas le temps de lire l’article ?
- NTP synchronise les horloges via un réseau hiérarchisé (strates) avec une précision de quelques millisecondes.
- Utiliser pool.ntp.org ou des serveurs français (Renater, LNE-SYRTE) garantit une fiabilité optimale pour la plupart des usages.
- La configuration NTP sous Windows s’effectue via le service w32time ; sous Linux via chrony ou ntpd en quelques commandes.
- Vérifier la synchronisation avec ‘ntpq’ ou ‘timedatectl’ et ajuster les pare-feu (UDP port 123) prévient 90% des problèmes.
Qu’est-ce qu’un serveur NTP et pourquoi c’est critique pour vos systèmes
Le fonctionnement du protocole NTP
NTP repose sur un modèle client-serveur s’appuyant sur le protocole UDP via le port 123. Le client envoie une requête horodatée au serveur, qui répond avec sa propre référence temporelle. Le client calcule alors la latence aller-retour et applique une correction compensée. Ce mécanisme de correction continue, basé sur l’algorithme de Marzullo (issu des travaux de l’Université de Delaware), permet d’atteindre une précision théorique inférieure à 1 ms sur réseau local, et de l’ordre de quelques dizaines de millisecondes sur Internet public.
Contrairement à un simple réglage ponctuel, NTP ajuste l’horloge de manière progressive, sans saut brusque, afin d’éviter les anomalies applicatives liées aux bonds temporels. Cette correction graduelle, parfois appelée « slewing », est particulièrement importante dans les systèmes embarqués ou les bases de données transactionnelles.
Les strates : hiérarchie et impact sur la précision
Le protocole NTP organise ses sources de temps en niveaux appelés strates, numérotés de 0 à 16. La strate 0 désigne la source primaire physique : horloge atomique au césium, récepteur GPS ou signal radio (DCF77 en Europe). La strate 1 correspond aux serveurs directement connectés à une strate 0, souvent exploités par des institutions nationales comme l’Observatoire de Paris (LNE-SYRTE) ou le NIST américain. La strate 2 regroupe les serveurs synchronisés sur des strates 1, et ainsi de suite jusqu’à la strate 15.
Chaque saut de strate ajoute une incertitude marginale. Un serveur de strate 2 reste parfaitement adapté à la majorité des infrastructures IT. En revanche, pour des applications exigeant une précision sous la milliseconde comme certains systèmes de signalisation ferroviaire, il sera nécessaire de descendre au plus près de la strate 0, voire de déployer un récepteur GPS local (strate 0 en interne). La strate 16 signifie que le serveur n’est pas synchronisé et doit être considéré comme non fiable.
Pourquoi la synchronisation horaire importe en infrastructure
Dans un projet ferroviaire gérant simultanément la signalisation, la caténaire et les automates de voie, chaque équipement produit des journaux d’événements horodatés. Si les horloges dévient de quelques secondes entre elles, la corrélation post-incident devient impossible, retardant le diagnostic et donc la remise en service. La norme EN 50159, qui régit les systèmes de transmission pour la signalisation ferroviaire, impose des fenêtres de synchronisation strictes, souvent inférieures à 10 ms.
Plus largement, dans les environnements industriels (usines connectées, SCADA, supervision BIM), un écart horaire non maîtrisé peut corrompre des séquences de commande, invalider des certificats TLS dont la validité repose sur l’heure système, ou générer des alertes fantômes dans les outils de monitoring. La sécurité des serveurs Linux dépend également d’une heure système cohérente pour que les mécanismes d’analyse des logs fonctionnent correctement.
Les meilleurs serveurs NTP publics : sélection critique avec fiabilité et couverture géographique
Serveurs NTP globaux fiables
Le choix du serveur de temps en amont conditionne directement la qualité de synchronisation de toute l’infrastructure. Plusieurs services publics font référence au niveau mondial, avec des niveaux de disponibilité et de précision variables.
Serveurs NTP français et européens recommandés
Pour les déploiements en France, et en particulier dans le secteur public ou les infrastructures critiques, des ressources nationales offrent des garanties supérieures à celles des acteurs commerciaux internationaux. Le réseau Renater, dédié à l’enseignement supérieur et à la recherche, opère des serveurs de strate 1 et 2 accessibles à ses membres. L’Observatoire de Paris, via le LNE-SYRTE, maintient des serveurs de strate 1 basés sur des horloges atomiques au césium, constituant la référence nationale française.
Comparaison : latence, confidentialité et disponibilité
| Service | Adresse | Strate | Disponibilité | Confidentialité | Usage recommandé |
|---|---|---|---|---|---|
| NTP Pool Project | pool.ntp.org / fr.pool.ntp.org | 2-3 | Très haute (plus de 4 000 serveurs volontaires) | Neutre | Usage général, tous secteurs |
| Google Public NTP | time.google.com | 1 | Très haute (anycast mondial) | Politique Google applicable | Entreprises sous écosystème Google |
| Cloudflare NTP | time.cloudflare.com | 1 | Très haute (anycast mondial) | Engagement no-log déclaré | Alternative commerciale robuste |
| LNE-SYRTE (Obs. Paris) | ntp.obspm.fr | 1 | Haute (usage limité au public) | Institution publique française | Applications critiques, ferroviaire, recherche |
| Renater | ntp.renater.fr | 1-2 | Haute (réseau académique FR) | Institution publique française | Enseignement supérieur, secteur public |
| NIST (États-Unis) | time.nist.gov | 1 | Haute | Institution publique US | Applications nécessitant référence UTC officielle |
Le NTP Pool Project reste la solution privilégiée pour la majorité des déploiements génériques : son infrastructure agrège plusieurs milliers de serveurs volontaires répartis mondialement, assurant une redondance naturelle sans configuration complexe. Pour les infrastructures sensibles en France, la combinaison LNE-SYRTE et Renater offre une souveraineté des données et une traçabilité institutionnelle indiscutable.
Comment configurer un client NTP : étapes pratiques pour Windows, Linux et macOS
Configuration NTP sous Windows (w32time) : procédure complète
Windows intègre nativement le service de synchronisation horaire via w32time. Sur un poste ou un serveur isolé du domaine, la configuration s’effectue en ligne de commande (exécutée en tant qu’administrateur). La commande suivante permet de pointer sur un serveur NTP précis :
w32tm /config /manualpeerlist:"fr.pool.ntp.org" /syncfromflags:manual /reliable:YES /update
Redémarrer ensuite le service avec net stop w32time && net start w32time, puis forcer une synchronisation immédiate via w32tm /resync /force. Pour vérifier l’état, la commande w32tm /query /status affiche le serveur source, l’offset actuel et le statut de synchronisation. Sur Windows Server membre d’un domaine Active Directory, le contrôleur de domaine primaire (PDC Emulator) est la seule machine à configurer en externe : les autres membres se synchronisent sur lui automatiquement.
Pour modifier les serveurs via le registre, la clé concernée est HKLMSYSTEMCurrentControlSetServicesW32TimeParameters, valeur NtpServer. Cette approche convient aux déploiements manuels, mais un script de déploiement automatisé reste préférable à grande échelle.
Configuration NTP sous Linux (chrony et ntpd) : commandes essentielles
Chrony s’impose aujourd’hui comme la référence sur les distributions Linux modernes (RHEL 8+, Debian 10+, Ubuntu 20.04+), en remplacement de ntpd. Sa convergence est nettement plus rapide et sa gestion de la dérive horaire plus précise, notamment sur les systèmes virtualisés. Le fichier de configuration se trouve à /etc/chrony.conf. Voici les lignes essentielles à configurer :
server fr.pool.ntp.org iburst
server ntp.obspm.fr iburst
server time.cloudflare.com iburst
L’option iburst accélère la synchronisation initiale en envoyant plusieurs requêtes rapprochées au démarrage. Après modification, redémarrer le service via systemctl restart chrony, puis vérifier avec chronyc tracking (offset, dérive, source active) et chronyc sources -v.
Pour ntpd (encore présent sur certains systèmes legacy), le fichier cible est /etc/ntp.conf avec la même syntaxe server. La commande de vérification est ntpq -p, qui liste les serveurs interrogés avec leur offset et leur jitter. Sur des systèmes critiques en production, privilégier systématiquement chrony ou NTPsec plutôt que ntpd historique.
Configuration macOS : vérification et ajustement simplifié
macOS synchronise automatiquement l’heure via le serveur time.apple.com, configurable graphiquement dans Réglages système, rubrique « Date et heure ». Pour modifier le serveur source via le terminal : sudo systemsetup -setnetworktimeserver fr.pool.ntp.org. La vérification de l’état de synchronisation s’effectue avec sntp -sS pool.ntp.org (natif sur macOS) ou via ntpq -p après installation des outils NTP via Homebrew (brew install ntp). macOS gère nativement les décalages faibles et ne nécessite généralement pas de configuration avancée hors contexte d’entreprise.
Configurer un serveur NTP local : architecture minimale pour réseau interne
Quand déployer un serveur NTP local
Un serveur NTP dédié en interne se justifie dès que le parc dépasse la centaine de clients, que la connexion Internet est instable ou inexistante (tunnels ferroviaires, usines en zone blanche, réseaux OT isolés), ou que les exigences de précision dépassent ce qu’une synchronisation directe sur Internet peut garantir. Dans les architectures ferroviaires, les équipements de voie peuvent se trouver dans des zones sans WAN stable, rendant un serveur NTP local indispensable pour maintenir la cohérence temporelle du sous-système.
Sélection du matériel et dépendances
Un serveur NTP local ne nécessite pas de matériel spécifique : une machine Linux (même légère, type Raspberry Pi 4 pour un petit site) exécutant chrony suffit pour plusieurs centaines de clients simultanés. Pour les environnements critiques, un serveur dédié avec redondance d’alimentation et un récepteur GPS USB (par exemple u-blox M8N, environ 30 euros) permet d’atteindre la strate 1 en interne, éliminant toute dépendance réseau externe. Le récepteur GPS constitue alors la strate 0 locale, et le serveur Linux devient strate 1 pour l’ensemble du réseau interne.
Configuration étape par étape
Sur le serveur NTP local (exemple : IP 192.168.1.10), le fichier /etc/chrony.conf doit référencer plusieurs serveurs amont pour la résilience :
server fr.pool.ntp.org iburst
server ntp.obspm.fr iburst
server time.cloudflare.com iburst
allow 192.168.1.0/24
La directive allow autorise les clients du sous-réseau local à interroger ce serveur. Redémarrer chrony, puis ouvrir le port UDP 123 dans le pare-feu local (firewall-cmd --add-service=ntp --permanent && firewall-cmd --reload sur RHEL/CentOS). Sur chaque client du réseau interne, remplacer les serveurs publics par l’IP locale : server 192.168.1.10 iburst. Cette architecture réduit la dépendance externe et concentre les requêtes NTP sur une seule source maîtrisée, facilitant le monitoring et l’audit.
Dépannage NTP : diagnostiquer et résoudre les 5 problèmes les plus courants
Vérifier l’état de la synchronisation (ntpq, timedatectl, w32time)
Avant toute autre action, vérifier que le service est actif et synchronisé. Sous Linux avec chrony : timedatectl status indique « System clock synchronized: yes » si la synchronisation est établie. La commande chronyc tracking affiche l’offset actuel, la dérive et le serveur de référence actif. Sous Linux avec ntpd : ntpq -p liste les serveurs avec leur état (l’astérisque désigne le serveur actif, le plus désigne les candidats). Sous Windows : w32tm /query /status donne l’offset, la source et la dernière synchronisation. Un offset supérieur à 1 seconde sur un système normalement connecté est un signal d’alerte à traiter immédiatement.
Problèmes de connectivité réseau : firewall et UDP port 123
Le port UDP 123 doit être ouvert en entrée et en sortie sur tous les équipements intermédiaires (pare-feu, routeurs, proxies). Pour tester la connectivité sans modifier l’heure locale : ntpdate -q fr.pool.ntp.org (Linux) ou w32tm /stripchart /computer:fr.pool.ntp.org /samples:5 (Windows). Si la réponse est absente, vérifier les règles de filtrage. Dans les environnements industriels avec DMZ, il est fréquent que le flux NTP sortant vers Internet soit bloqué, justifiant d’autant plus un serveur NTP interne relayant vers l’extérieur depuis une zone autorisée.
Dérive horaire excessive : causes et calibrage
Une dérive supérieure à 128 ms (limite par défaut de ntpd, paramétrable) déclenche parfois un refus de synchronisation de la part du service, qui estime l’écart trop important pour une correction progressive. Dans ce cas, forcer une resynchronisation brutale (chronyc makestep sous chrony, ou ntpdate -b serveur). Une dérive structurellement élevée peut indiquer une horloge matérielle (RTC) défectueuse, une machine virtuelle mal configurée (le paravirtualisation peut perturber l’horloge hôte), ou une charge CPU excessive empêchant le traitement régulier des requêtes NTP.
Considérations de sécurité : NTPsec et vulnérabilités connues
Le démon ntpd historique a accumulé des vulnérabilités significatives au fil des années, notamment les attaques par amplification NTP (exploitation du mode monlist pour générer des floods DDoS), et les attaques par rejeu. NTPsec, fork sécurisé de ntpd apparu en 2016, supprime environ 50 % du code original considéré comme legacy ou dangereux, et désactive par défaut les fonctionnalités exploitables. Sa configuration reste quasi identique à ntpd, ce qui facilite la migration. Dans les environnements critiques (ferroviaire, industrie 4.0, infrastructure nationale), son adoption est recommandée. En complément, restreindre les requêtes entrantes sur le serveur NTP local via la directive noquery dans la configuration chrony/ntpd limite l’exposition aux requêtes d’information exploitables. La sécurité des systèmes réseau passe aussi par cette vigilance sur les protocoles souvent négligés comme NTP.
Bonnes pratiques NTP pour la production : résilience, monitoring et normes sectorielles
Architecture recommandée : hiérarchie de serveurs NTP
Une architecture NTP robuste en production s’articule sur au moins trois serveurs de strate 2 en amont d’un serveur NTP local. Cette redondance permet à l’algorithme de consensus (Marzullo) d’identifier et d’écarter une source défaillante ou dérivante, sans interrompre la synchronisation du reste du parc. Deux serveurs seraient insuffisants : en cas de désaccord entre eux, le système ne peut pas déterminer lequel est fiable. Quatre serveurs constituent le palier optimal pour les infrastructures industrielles.
Pour les sites ferroviaires ou industriels avec exigences de précision inférieures à 1 ms, combiner NTP avec PTP (Precision Time Protocol, IEEE 1588) est la pratique recommandée. NTP assure la synchronisation générale du réseau IT, tandis que PTP cible les équipements temps réel (automates, IEDs) via un réseau dédié.
Monitoring et alertes de synchronisation
Le monitoring NTP doit surveiller en continu deux métriques principales : l’offset (écart entre l’heure locale et la référence) et le jitter (variation de cet écart). Les seuils généralement retenus en production sont un offset inférieur à 100 ms et un jitter inférieur à 50 ms. Prometheus dispose d’un exporter NTP (prometheus-ntp-exporter) permettant de pousser ces métriques vers Grafana pour visualisation et alerting. Les logs de synchronisation doivent être archivés en syslog pour constituer une piste d’audit, exigence fréquente dans les systèmes certifiés. La méthode AMDEC peut utilement s’appliquer à l’analyse des défaillances de synchronisation pour hiérarchiser les risques sur un réseau NTP critique.
Conformité normes industrie (ferroviaire, critique)
La norme EN 50159 (systèmes de communication pour la signalisation ferroviaire) impose une synchronisation temporelle précise entre les équipements communicants, avec des fenêtres d’acceptation souvent inférieures à 10 ms. NTP seul, sur un réseau WAN public, ne peut pas garantir cette précision de façon systématique. L’ajout d’une source GPS locale (strate 0 interne) ou l’utilisation de PTP sur le réseau ferroviaire embarqué est alors indispensable. La documentation de la configuration NTP en gestion de configuration (Ansible, Chef, Git) garantit la traçabilité et facilite la reproduction cohérente sur l’ensemble des sites, ce que les projets BIM ferroviaires intègrent naturellement dans leur démarche de maquette numérique.
NTP, un protocole fondamental qui exige rigueur et surveillance continue
NTP reste, près de quarante ans après sa création, l’épine dorsale de la synchronisation horaire sur les réseaux IP. Sa simplicité apparente masque une chaîne de dépendances techniques dont chaque maillon mérite attention : choix du serveur source, qualité de la connexion réseau, configuration du démon client, sécurisation du service. Ignorer l’un de ces aspects peut compromettre la cohérence temporelle de l’ensemble du système d’information.
Pour la très grande majorité des déploiements, la combinaison fr.pool.ntp.org avec chrony sous Linux, ou w32time correctement configuré sous Windows, suffit à maintenir une synchronisation de qualité. En France, les serveurs de l’Observatoire de Paris et de Renater offrent une alternative souveraine pour les secteurs sensibles. Le monitoring régulier de l’offset et du jitter, couplé à une architecture redondante à trois serveurs minimum, élimine la quasi-totalité des incidents liés au temps.
Les infrastructures critiques (ferroviaire, énergie, industrie 4.0) doivent aller plus loin : intégrer NTPsec pour sécuriser le protocole, envisager une source GPS locale pour atteindre la strate 1 en interne, et compléter NTP par PTP pour les équipements temps réel exigeant une précision sous la milliseconde. Commencez par auditer la configuration NTP actuelle de vos systèmes avec timedatectl status ou w32tm /query /status : vous y trouverez souvent les premières pistes d’amélioration.
Questions fréquentes
Quelle différence entre NTP et PTP pour la synchronisation horaire ?
NTP (Network Time Protocol) synchronise via Internet à ~1ms de précision. PTP (Precision Time Protocol, IEEE 1588) atteint la microseconde via réseau local dédié. PTP nécessite matériel supportant PTP. NTP suffit pour applications standards, PTP pour industrie critique (trading, ferroviaire haute précision).
Pourquoi ma synchronisation NTP déraille après quelques heures ?
Causes principales : serveur NTP upstream non accessible (firewall), horloge système défectueuse, charge système excessive, ou service NTP arrêté. Diagnostiquer avec ‘ntpq -p’ (Linux) ou ‘w32tm /query /status’ (Windows), vérifier UDP 123 et redémarrer service si nécessaire.
Dois-je déployer un serveur NTP local ou utiliser pool.ntp.org ?
Utiliser pool.ntp.org pour 100 clients, ou latence Internet variable (tunnels ferroviaires, sites industriels sans WAN fiable). Serveur local pointe toujours sur 2-3 serveurs externes.
NTP est-il sécurisé pour infrastructure critique ?
NTP classique (ntpd) présente vulnérabilités (DDoS, replay, amplification). Migrer vers NTPsec (hardened) ou implémenter authentification NTP (symmetric key). En ferroviaire/industrie critique, NTP doit être complété par PTP ou GNSS (strate 0) pour garantir précision ET résilience.
Comment vérifier que mon serveur NTP est bien synchronisé ?
Linux : ‘ntpq -p’ affiche décalage et qualité des serveurs. Windows : ‘w32tm /query /status’ ou ‘w32tm /query /peers’. macOS : ‘ntpq -p’ après homebrew. Chercher offset < 100ms et jitter < 50ms. Logs système (syslog, Event Viewer) indiquent aussi anomalies.
Laisser un commentaire